Apa Itu Vect Ransomware dan Mengapa Begitu Berbahaya?
Vect Ransomware merupakan salah satu jenis perangkat lunak berbahaya yang saat ini sedang menghantui banyak perusahaan di seluruh dunia. Malware ini bekerja dengan cara yang sangat agresif untuk mengunci akses ke data pribadi atau sistem organisasi. Pelaku mengunci data dan kemudian meminta uang tebusan dalam jumlah besar agar korban memperoleh kembali kunci dekripsi mereka. Oleh karena itu, sangat penting bagi Anda untuk memahami karakteristik ancaman ini sedini mungkin.
Dunia siber terus berkembang dengan kecepatan yang luar biasa, namun sisi gelapnya juga ikut bertumbuh pesat. Vect Ransomware sering kali menyebar melalui metode yang sangat licik, seperti email phishing atau kerentanan pada perangkat lunak yang tidak diperbarui. Menurut informasi dari Wikipedia, ransomware telah menjadi salah satu ancaman digital paling merugikan secara finansial bagi sektor bisnis. Sebagai pemilik usaha, Anda tentu tidak ingin aset digital yang sudah dibangun bertahun-tahun lenyap begitu saja dalam hitungan detik.
Bagaimana Cara Kerja Vect Ransomware Menyerang Sistem?
Vect Ransomware biasanya memulai serangannya dengan melakukan infiltrasi ke dalam jaringan internal perusahaan Anda. Penyerang mungkin mengirimkan lampiran email yang tampak seperti dokumen resmi dari bank atau vendor terpercaya. Namun, saat lampiran tersebut dibuka, skrip berbahaya akan langsung berjalan secara otomatis di latar belakang sistem Anda. Selanjutnya, malware ini akan mematikan perangkat lunak antivirus yang tidak memiliki proteksi tingkat lanjut untuk mempermudah proses enkripsi.
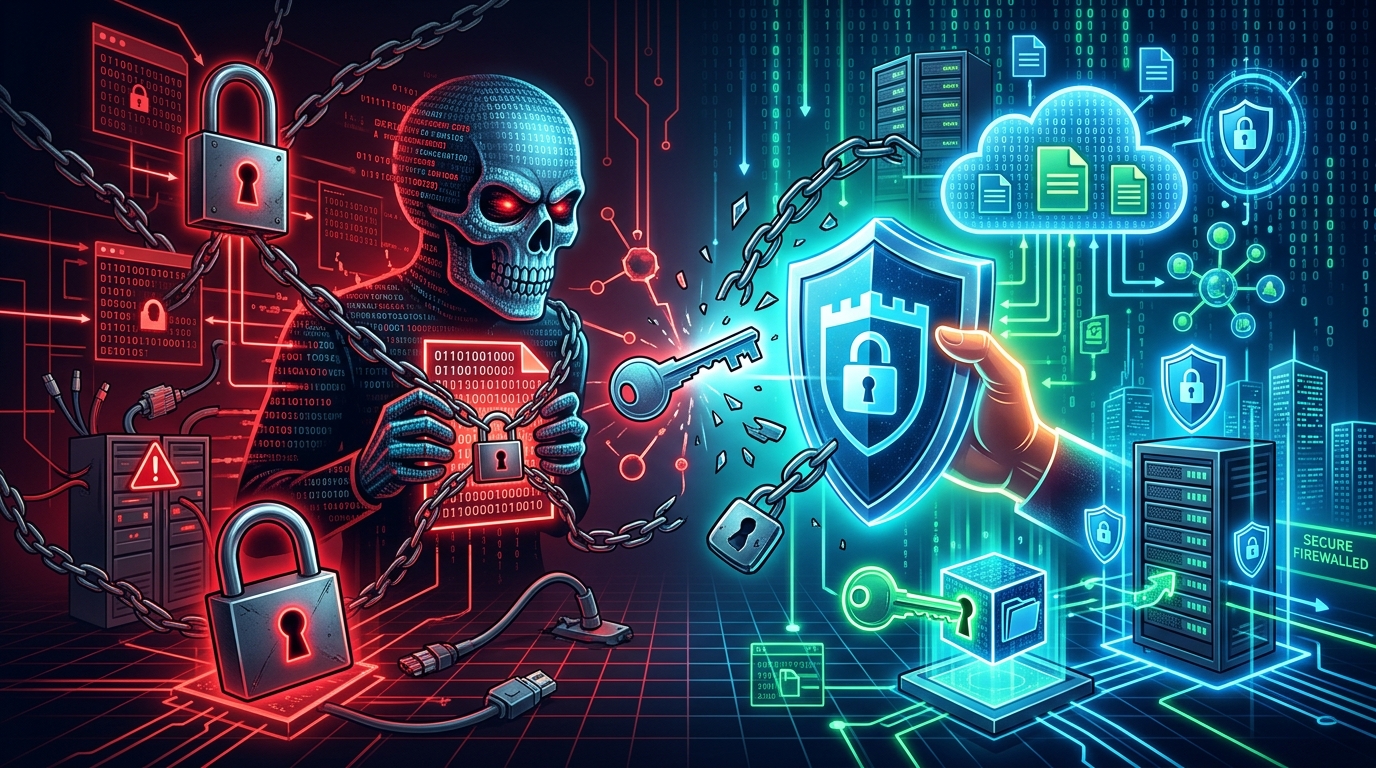
Setelah berhasil masuk, Vect Ransomware akan memindai seluruh folder di dalam hard drive maupun penyimpanan awan yang terhubung. Setiap file yang ditemukan akan diubah ekstensinya sehingga tidak dapat dibuka oleh aplikasi apa pun. Sebagai contoh, dokumen laporan keuangan Anda mungkin berubah menjadi format yang tidak dikenal dan terkunci rapat. Akibatnya, seluruh operasional perusahaan bisa terhenti secara total karena staf tidak dapat mengakses data penting yang dibutuhkan untuk bekerja.
Proses Enkripsi yang Sangat Kompleks
Vect Ransomware menggunakan algoritma enkripsi tingkat tinggi yang hampir mustahil untuk dipecahkan tanpa kunci khusus dari penyerang. Hal ini membuat proses pemulihan data secara mandiri menjadi sangat sulit dilakukan oleh tim IT internal biasa. Oleh karena itu, pencegahan menjadi langkah yang jauh lebih murah dan efisien daripada melakukan pemulihan setelah terjadi serangan.
Munculnya Pesan Tebusan yang Menakutkan
Ketika proses enkripsi selesai, sebuah file teks atau gambar akan muncul di layar desktop komputer Anda secara otomatis. Pesan tersebut biasanya berisi instruksi detail tentang cara pembayaran uang tebusan, yang umumnya diminta dalam bentuk mata uang kripto seperti Bitcoin. Namun, perlu diingat bahwa membayar tebusan sama sekali tidak menjamin data Anda akan kembali dengan utuh. Sebaliknya, hal ini justru akan mendanai aktivitas kriminal yang lebih besar di masa depan.
Baca Juga : Mengapa Enterprise Perlu Threat Intelligence & Dark Web Monitoring SOCRadar?
Langkah Mitigasi dan Pencegahan yang Efektif
Menghadapi ancaman seberat Vect Ransomware memerlukan strategi pertahanan yang berlapis-lapis dan sangat matang. Langkah pertama yang paling krusial adalah selalu melakukan pencadangan atau backup data secara berkala ke lokasi yang aman. Pastikan cadangan data tersebut disimpan secara offline agar tidak ikut terinfeksi jika jaringan utama Anda terkena serangan malware. Dengan memiliki cadangan yang bersih, Anda dapat memulihkan sistem tanpa harus tunduk pada kemauan para peretas.
Selanjutnya, Anda harus memastikan bahwa semua perangkat lunak dan sistem operasi yang digunakan selalu diperbarui ke versi terbaru. Vendor teknologi sering merilis pembaruan keamanan untuk menutup celah yang sering dimanfaatkan oleh Vect Ransomware. Selain itu, edukasi kepada karyawan juga memegang peranan yang sangat vital dalam rantai keamanan siber perusahaan. Karyawan yang waspada tidak akan sembarangan mengklik tautan mencurigakan atau mengunduh lampiran dari pengirim yang tidak dikenal.
Pentingnya Menggandeng Vendor Cybersecurity Indonesia
Di tengah meningkatnya ancaman siber yang semakin kompleks, bekerja sama dengan ahli adalah pilihan yang sangat bijak. Sebagai iLogo Indonesia, kami memahami betul betapa berharganya data bisnis bagi kelangsungan usaha Anda. Kami hadir sebagai solusi terpercaya bagi Anda yang membutuhkan bantuan dari profesional berpengalaman di bidang keamanan teknologi informasi. Mengandalkan Vendor Cybersecurity Indonesia yang tepat akan memberikan rasa aman ekstra bagi seluruh jajaran manajemen dan operasional.
Layanan keamanan siber yang profesional biasanya mencakup pemantauan jaringan selama 24 jam penuh untuk mendeteksi anomali sejak dini. Jika ada aktivitas mencurigakan yang menyerupai pola serangan Vect Ransomware, sistem keamanan akan langsung melakukan isolasi secara otomatis. Selain itu, tenaga ahli kami juga dapat membantu Anda melakukan audit keamanan secara menyeluruh untuk menemukan titik lemah dalam infrastruktur IT Anda saat ini. Jangan menunggu sampai terjadi insiden besar untuk mulai memikirkan keamanan data perusahaan Anda.

Apa yang Harus Dilakukan Jika Sudah Terinfeksi?
Jika perusahaan Anda sudah telanjur terinfeksi oleh Vect Ransomware, janganlah langsung panik atau terburu-buru membayar tebusan. Langkah pertama yang harus diambil adalah segera mematikan koneksi internet dan mencabut kabel jaringan dari perangkat yang terinfeksi. Langkah ini bertujuan mencegah penyebaran malware ke komputer lain di dalam jaringan yang sama. Setelah itu, segera hubungi tim forensik digital atau penyedia layanan keamanan siber profesional untuk mengevaluasi tingkat kerusakan yang terjadi.
Anda juga harus melaporkan kejadian ini kepada pihak berwenang sebagai bagian dari prosedur penanganan insiden siber yang benar. Mendokumentasikan pesan tebusan dan bukti serangan lainnya akan sangat membantu dalam proses investigasi lebih lanjut. Ingatlah bahwa memulihkan sistem dari cadangan adalah pilihan terbaik daripada mencoba bernegosiasi dengan penjahat siber. Tenaga ahli yang kompeten memulihkan sistem secara lebih terstruktur dan aman agar celah serupa tidak bisa dimanfaatkan kembali.
Baca Juga : Disaster Recovery Plan: Panduan Lengkap Keamanan Bisnis Anda
Kesimpulan Mengenai Ancaman Vect Ransomware
Jika Anda tidak mengantisipasi Vect Ransomware dengan tepat, ia bisa melumpuhkan bisnis apa pun dalam waktu singkat. Namun, dengan pemahaman yang tepat dan infrastruktur keamanan yang kuat, Anda bisa meminimalkan risiko tersebut secara signifikan. Kunci utamanya terletak pada kombinasi antara teknologi proteksi yang canggih, prosedur backup yang disiplin, serta kesadaran keamanan dari seluruh personel di perusahaan Anda.
Oleh karena itu, mulailah berinvestasi pada keamanan siber sekarang juga sebelum terlambat. Sebagai mitra strategis Anda, iLogo Indonesia siap membantu melindungi aset digital Anda dari berbagai ancaman malware berbahaya. Pastikan Anda hanya mempercayakan keamanan data Anda kepada Vendor Cybersecurity Indonesia yang memiliki reputasi dan kemampuan teknis yang mumpuni. Hubungi kami hari ini untuk konsultasi lebih lanjut mengenai proteksi terbaik bagi bisnis Anda.