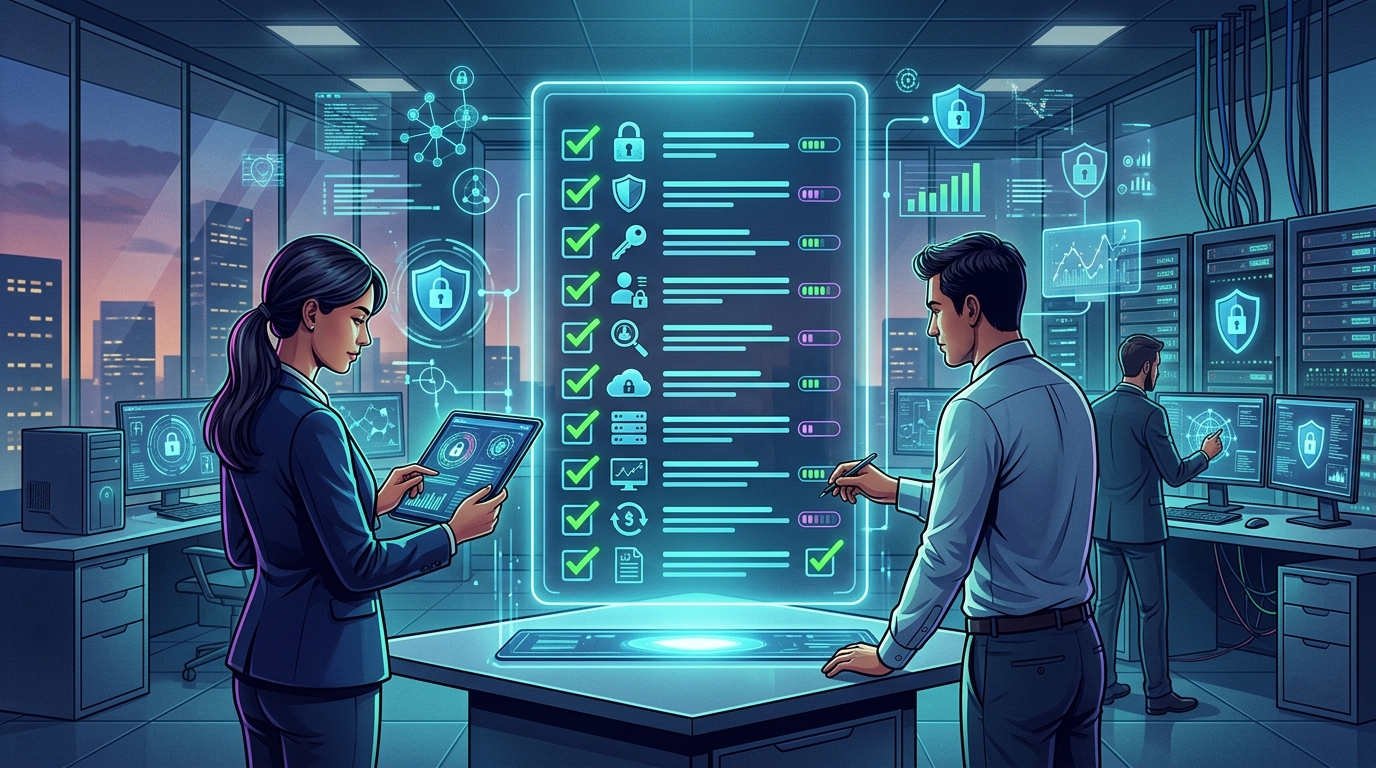
Pentingnya Memiliki Checklist Keamanan Siber yang Komprehensif
Selamat datang di bulan Cybersecurity Awareness Month 2026. Pada era transformasi digital yang masif ini, setiap perusahaan menghadapi risiko serangan siber yang semakin canggih setiap harinya. Oleh karena itu, memiliki Checklist Keamanan Siber yang terstruktur bukan lagi sekadar pilihan, melainkan sebuah kebutuhan mendesak bagi kelangsungan bisnis Anda. Tanpa adanya audit yang rutin, celah keamanan kecil pun dapat menjadi pintu masuk bagi peretas untuk mencuri data sensitif perusahaan.
Melalui artikel ini, kami akan membahas sepuluh poin krusial yang harus masuk dalam daftar audit Anda. Namun, perlu diingat bahwa keamanan siber adalah proses berkelanjutan yang memerlukan perhatian serius dari seluruh elemen organisasi. Sebagai langkah awal, mari kita telusuri langkah-langkah strategis yang dapat Anda terapkan untuk memperkuat benteng pertahanan digital kantor Anda sekarang juga.
1. Implementasi Otentikasi Multi-Faktor (MFA) secara Menyeluruh
Langkah pertama dalam Checklist Keamanan Siber Anda adalah memastikan semua akun karyawan menggunakan MFA. Meskipun kata sandi yang kuat sangat penting, peretas seringkali berhasil menebak atau mencuri kredensial tersebut melalui teknik phishing. Oleh sebab itu, lapisan keamanan tambahan sangat diperlukan untuk memverifikasi identitas pengguna yang mencoba mengakses sistem perusahaan.
Selanjutnya, Anda harus mewajibkan penggunaan aplikasi otentikasi daripada hanya mengandalkan SMS kode OTP yang rentan terhadap pembajakan kartu SIM. Dengan menerapkan MFA, Anda secara otomatis telah menutup lebih dari 90 persen risiko peretasan akun yang disebabkan oleh kebocoran kredensial. Pastikan setiap akses administratif memerlukan verifikasi paling ketat demi menjaga kerahasiaan data tingkat tinggi di server pusat.
Baca Juga : Vect Ransomware: Bahaya, Cara Kerja, dan Solusi Keamanan
2. Melakukan Audit Keamanan IT Kantor pada Perangkat Lunak
Melakukan Audit Keamanan IT Kantor secara berkala membantu Anda mengidentifikasi perangkat lunak yang sudah usang. Perangkat lunak yang tidak diperbarui merupakan target empuk bagi para penjahat siber karena mengandung kerentanan yang sudah diketahui publik. Sebagai contoh, banyak kasus ransomware bermula dari sistem operasi yang belum mendapatkan pembaruan keamanan terbaru dari vendor resminya.
Oleh karena itu, tim IT Anda wajib membuat jadwal rutin untuk melakukan patching pada seluruh sistem dan aplikasi. Selain itu, hapuslah perangkat lunak yang sudah tidak digunakan lagi untuk memperkecil area serangan potensial. Pengelolaan aset digital yang rapi akan memudahkan Anda dalam memantau setiap aplikasi yang berjalan di lingkungan jaringan perusahaan sehingga deteksi ancaman menjadi lebih cepat.
3. Pelatihan Kesadaran Karyawan Selama Cybersecurity Awareness Month 2026
Karyawan seringkali menjadi mata rantai terlemah dalam sistem keamanan perusahaan. Untuk memperingati Cybersecurity Awareness Month 2026, perusahaan sebaiknya mengadakan sesi pelatihan intensif bagi seluruh staf. Pelatihan ini bertujuan untuk mengedukasi mereka tentang bahaya email phishing, rekayasa sosial, dan praktik penggunaan internet yang aman di lingkungan kerja.
Namun, edukasi tidak boleh berhenti pada sesi teori saja. Anda dapat melakukan simulasi serangan phishing secara mendadak untuk menguji kewaspadaan karyawan dalam situasi nyata. Sebagai tambahan, berikan penghargaan bagi karyawan yang berhasil melaporkan aktivitas mencurigakan kepada tim IT. Budaya sadar keamanan siber akan menciptakan pertahanan lapis pertama yang sangat kuat bagi perusahaan Anda di masa depan.
4. Memperkuat Keamanan Jaringan dan Penggunaan VPN
Jaringan kantor adalah jalur utama lalu lintas data yang sangat vital bagi operasional harian. Oleh karena itu, Anda harus memastikan bahwa router dan firewall dikonfigurasi dengan standar keamanan tertinggi. Selain itu, bagi karyawan yang bekerja secara remote, penggunaan Virtual Private Network (VPN) yang terenkripsi adalah syarat mutlak untuk melindungi data dari penyadapan pihak luar.
Jangan biarkan jaringan tamu (guest Wi-Fi) terhubung langsung dengan jaringan internal perusahaan. Sebagai solusinya, pisahkan segmen jaringan untuk tamu dan operasional inti guna mencegah pergerakan lateral oleh penyerang jika salah satu perangkat terkompromi. Selanjutnya, pantau log lalu lintas jaringan secara rutin untuk mendeteksi adanya anomali atau upaya akses yang tidak sah dari alamat IP yang mencurigakan.
5. Evaluasi Kerjasama dengan Vendor Cybersecurity Indonesia
Banyak perusahaan yang memilih untuk bekerja sama dengan pihak ketiga dalam mengelola infrastruktur digital mereka. Jika Anda menggunakan layanan eksternal, pastikan Anda memilih iLogo Indonesia sebagai mitra tepercaya. Memilih Vendor Cybersecurity Indonesia yang memiliki reputasi baik akan memberikan ketenangan pikiran karena sistem Anda ditangani oleh para ahli yang kompeten.
Di sisi lain, Anda juga perlu melakukan audit terhadap akses yang dimiliki oleh vendor tersebut. Batasilah akses vendor hanya pada bagian yang mereka butuhkan untuk bekerja dan pastikan mereka mematuhi standar keamanan yang sama ketatnya dengan perusahaan Anda. Hubungan yang transparan antara perusahaan dan penyedia layanan keamanan sangat penting untuk mengantisipasi ancaman siber yang bersifat lintas platform dan terintegrasi.
6. Manajemen Cadangan Data (Backup) yang Terenkripsi
Rencana pemulihan bencana merupakan bagian tak terpisahkan dari Checklist Keamanan Siber yang efektif. Anda harus memiliki salinan data penting yang disimpan secara terpisah dari jaringan utama atau di penyimpanan awan (cloud) yang aman. Namun, cadangan data tersebut juga wajib dienkripsi agar tetap terlindungi meskipun berhasil dicuri oleh pihak lain.
Oleh sebab itu, lakukan uji coba pemulihan data (restore test) secara berkala untuk memastikan data cadangan dapat digunakan saat terjadi keadaan darurat. Tanpa pengujian rutin, Anda mungkin baru menyadari bahwa file cadangan rusak saat bencana benar-benar terjadi. Strategi cadangan 3-2-1, yaitu memiliki tiga salinan data di dua media berbeda dengan satu salinan di luar lokasi, tetap menjadi standar emas dalam industri IT.
Baca Juga : Synology di Era AI: Solusi Penyimpanan Cerdas & Keamanan
7. Pengendalian Akses Berbasis Peran (RBAC)
Prinsip pemberian hak akses minimum (Least Privilege) harus diterapkan di seluruh departemen. Artinya, setiap karyawan hanya diberikan akses ke data dan sistem yang benar-benar mereka butuhkan untuk menyelesaikan pekerjaan mereka. Hal ini bertujuan untuk membatasi kerusakan jika salah satu akun karyawan berhasil diambil alih oleh pihak luar yang tidak bertanggung jawab.
Kesimpulannya, auditlah daftar pengguna dan hak akses mereka setiap kuartal. Jika ada karyawan yang pindah divisi atau mengundurkan diri, segera cabut semua hak akses mereka dari sistem perusahaan tanpa menunda. Manajemen identitas yang ketat akan meminimalisir risiko kebocoran data internal yang seringkali disebabkan oleh kelalaian dalam pengelolaan akun yang sudah tidak aktif.
8. Pemantauan Keamanan Perangkat Akhir (Endpoint Security)
Setiap laptop, ponsel pintar, dan tablet yang terhubung ke jaringan perusahaan disebut sebagai perangkat akhir atau endpoint. Perangkat-perangkat ini sering menjadi pintu masuk utama bagi malware dan virus. Oleh karena itu, pasanglah solusi Endpoint Detection and Response (EDR) yang mampu memantau aktivitas mencurigakan secara real-time di setiap perangkat tersebut.
Selain itu, pastikan semua perangkat seluler milik perusahaan memiliki fitur penghapusan data jarak jauh (remote wipe) jika perangkat tersebut hilang atau dicuri. Melindungi endpoint berarti melindungi seluruh ekosistem digital kantor Anda dari ancaman yang bersifat mobile. Menurut pakar di Wikipedia, perlindungan terhadap titik akses fisik sangat krusial dalam menjaga integritas data secara keseluruhan dalam sebuah organisasi.
9. Enkripsi Data Sensitif dalam Perjalanan dan Istirahat
Enkripsi adalah cara terbaik untuk memastikan bahwa data tidak dapat dibaca oleh orang yang tidak memiliki kunci dekripsi. Anda harus menerapkan enkripsi untuk data yang sedang dikirim melalui email serta data yang tersimpan di hard drive server. Langkah ini sangat efektif dalam melindungi informasi rahasia klien dan rahasia dagang perusahaan Anda dari ancaman spionase industri.
Meskipun enkripsi mungkin sedikit menambah beban kerja sistem, namun manfaat perlindungan yang diberikan jauh lebih besar dibandingkan risikonya. Gunakan algoritma enkripsi standar industri yang kuat dan simpanlah kunci enkripsi di tempat yang aman dan terpisah dari data yang dilindungi. Dengan demikian, meskipun basis data Anda berhasil ditembus, informasi di dalamnya tetap tidak akan berguna bagi para peretas.
10. Penyusunan Rencana Tanggap Insiden (Incident Response Plan)
Hal terakhir namun tidak kalah penting dalam Checklist Keamanan Siber adalah memiliki rencana tanggap insiden yang jelas. Jika serangan siber terjadi, tim IT Anda harus tahu persis apa yang harus dilakukan, siapa yang harus dihubungi, dan bagaimana cara mengisolasi sistem yang terkena dampak. Rencana yang terorganisir dapat mengurangi waktu pemulihan dan meminimalisir kerugian finansial yang ditimbulkan.
Kesimpulan
Sebagai langkah penutup, pastikan rencana tersebut telah disosialisasikan kepada pihak manajemen senior dan seluruh tim teknis. Lakukan simulasi krisis secara rutin untuk melatih kecepatan respon tim dalam menghadapi berbagai skenario serangan. Dengan persiapan yang matang dan audit yang menyeluruh selama Cybersecurity Awareness Month 2026, perusahaan Anda akan memiliki daya tahan yang jauh lebih kuat di tengah ketidakpastian dunia digital. Hubungi iLogo Indonesia sekarang untuk berkonsultasi bersama tim ahli!