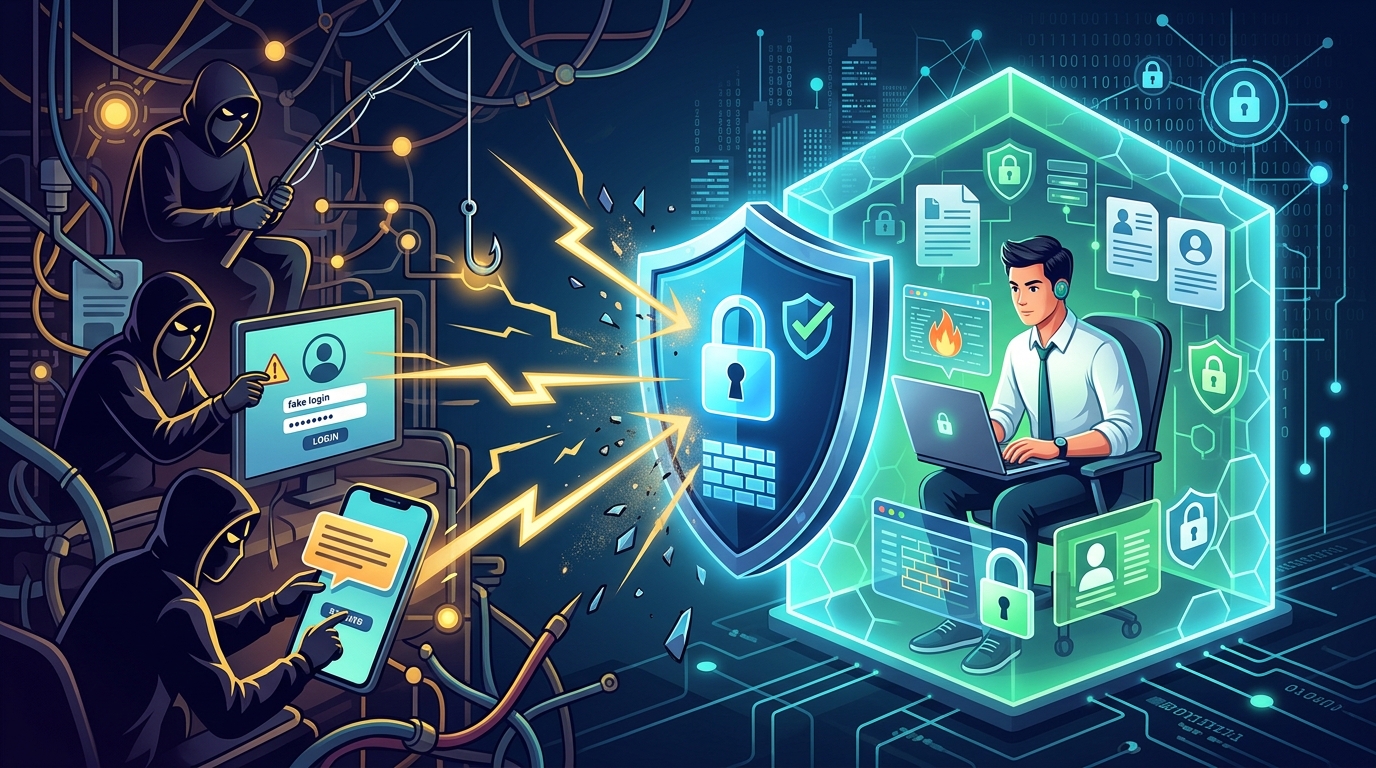
Mengenal Bahaya Modus Social Engineering di Dunia Bisnis
Keamanan siber bukan lagi sekadar masalah teknis perangkat lunak. Saat ini, ancaman terbesar justru datang dari celah keamanan manusia. Para peretas kini lebih sering menggunakan Modus Social Engineering untuk membobol sistem perusahaan. Teknik ini tidak menyerang kode komputer secara langsung. Sebaliknya, pelaku memanipulasi psikologi manusia agar korban memberikan informasi sensitif secara sukarela. Oleh karena itu, memahami cara kerja mereka adalah langkah awal yang sangat krusial.
Bayangkan seorang karyawan menerima email yang tampak sangat resmi. Email tersebut memintanya untuk segera mengganti kata sandi melalui tautan tertentu. Tanpa rasa curiga, karyawan tersebut memasukkan data penting perusahaan ke tangan pihak yang salah. Inilah esensi dari serangan manipulasi psikologis. Teknik ini sangat efektif karena manusia cenderung memiliki rasa percaya terhadap otoritas. Selain itu, rasa takut atau urgensi sering kali mematikan logika kritis kita saat bekerja di bawah tekanan.
Dampak dari serangan ini bisa sangat menghancurkan bagi reputasi bisnis. Perusahaan dapat kehilangan data pelanggan, rahasia dagang, hingga dana operasional dalam jumlah besar. Oleh karena itu, Anda harus memahami berbagai variasi serangan yang ada. Mari kita bahas secara mendalam mengenai lima modus yang paling sering digunakan oleh para penjahat siber saat ini.
1. Spear Phishing: Serangan yang Sangat Terarah
Modus Social Engineering yang pertama adalah Phishing. Phishing biasa mungkin menyebar ke ribuan orang secara acak. Namun, Spear Phishing jauh lebih berbahaya karena bersifat personal. Pelaku melakukan riset mendalam terhadap targetnya terlebih dahulu. Mereka mencari tahu nama, jabatan, hingga proyek yang sedang dikerjakan oleh korban di perusahaan tersebut. Selanjutnya, mereka mengirimkan pesan yang sangat meyakinkan agar korban terjebak dalam perangkap mereka.
Sebagai contoh, pelaku mungkin menyamar sebagai rekan kerja dari departemen keuangan. Mereka mengirimkan lampiran tagihan yang sebenarnya berisi perangkat lunak berbahaya (malware). Karena email tersebut menggunakan nama asli rekan kerja, korban cenderung tidak merasa curiga. Namun, sekali klik saja bisa membuka pintu masuk bagi peretas ke seluruh jaringan internal perusahaan. Inilah alasan mengapa serangan ini sangat sulit dideteksi oleh sistem penyaring email standar.
Cara Menghindari Serangan Phishing
Langkah pertama adalah selalu melakukan verifikasi ulang. Jika Anda menerima permintaan data sensitif, hubungi pengirimnya melalui saluran komunikasi lain. Jangan pernah mengklik tautan dari pengirim yang tidak Anda kenal secara pribadi. Selain itu, pastikan perusahaan Anda bekerja sama dengan iLogo Indonesia untuk memperkuat pertahanan digital Anda. Keamanan yang berlapis akan memberikan perlindungan ekstra dari Modus Social Engineering.
2. Baiting: Menggunakan Umpan yang Menarik
Modus Social Engineering berikutnya adalah Baiting atau pemberian umpan. Dalam skema ini, pelaku menjanjikan sesuatu yang menarik bagi korban. Umpan tersebut bisa berbentuk fisik maupun digital. Sebagai contoh, pelaku meninggalkan flash drive (USB) di area publik kantor yang bertuliskan ‘Gaji Karyawan 2024’. Sifat ingin tahu manusia sering kali mendorong seseorang untuk mengambil dan memasukkan USB tersebut ke komputer kantor.
Begitu USB tersebut terhubung, program jahat akan otomatis terpasang di sistem. Di dunia digital, umpan ini sering berupa unduhan gratis perangkat lunak populer. Namun, di balik file tersebut terdapat virus yang siap mencuri data perusahaan. Oleh karena itu, kebijakan penggunaan perangkat eksternal harus sangat ketat di lingkungan kantor. Jangan biarkan rasa penasaran membahayakan seluruh ekosistem bisnis Anda.
3. Pretexting: Seni Menciptakan Skenario Palsu
Pretexting melibatkan pembuatan skenario palsu yang sangat meyakinkan. Pelaku biasanya menyamar sebagai pihak yang memiliki otoritas tinggi. Mereka mungkin mengaku sebagai petugas bank, auditor internal, atau teknisi TI pusat. Melalui percakapan telepon atau chat, mereka meminta data pribadi untuk alasan ‘verifikasi akun’. Modus Social Engineering jenis ini membangun kepercayaan korban dengan memberikan sedikit informasi yang sudah mereka ketahui sebelumnya.
Misalnya, pelaku mengatakan bahwa ada aktivitas mencurigakan di akun perusahaan Anda. Untuk mengatasinya, mereka meminta kode OTP atau kredensial login Anda. Karena mereka terdengar sangat profesional, banyak karyawan yang terjebak. Sebagai solusi, perusahaan harus menetapkan prosedur operasional standar (SOP) yang jelas. Beritahukan kepada semua staf bahwa pihak resmi tidak akan pernah meminta kata sandi melalui telepon. Transparansi informasi internal adalah kunci utama dalam melawan taktik ini.
4. Quid Pro Quo: Pertukaran Layanan Palsu
Dalam bahasa Latin, Quid Pro Quo berarti ‘sesuatu untuk sesuatu’. Dalam konteks Modus Social Engineering, pelaku menawarkan bantuan sebagai imbalan informasi. Modus yang paling umum adalah penyamaran sebagai dukungan teknis (IT Support). Mereka menelepon karyawan secara acak dan menawarkan perbaikan sistem yang sebenarnya tidak bermasalah. Mereka meyakinkan korban bahwa ada masalah teknis yang harus segera ditangani secara remote.
Pelaku kemudian meminta akses jarak jauh ke komputer korban. Begitu akses diberikan, mereka dengan leluasa mencuri data atau memasang pintu belakang (backdoor). Korban merasa terbantu, padahal mereka baru saja menyerahkan kunci keamanan kepada pencuri. Selanjutnya, serangan ini bisa menyebar ke komputer lain dalam jaringan yang sama. Inilah alasan mengapa akses administratif harus dibatasi secara ketat di perusahaan Anda.
5. Tailgating: Pelanggaran Keamanan Fisik
Serangan ini terjadi di dunia nyata, bukan sekadar di layar komputer. Tailgating adalah tindakan mengikuti orang yang berwenang masuk ke area terlarang. Pelaku mungkin berpura-pura sebagai kurir paket yang membawa barang berat. Karena rasa empati, karyawan biasanya akan menahan pintu agar pelaku bisa masuk. Begitu berada di dalam kantor, pelaku dapat mengakses server fisik atau mencuri dokumen penting di meja kerja.
Meskipun tampak sederhana, Modus Social Engineering jenis ini adalah celah keamanan yang sangat serius. Perusahaan besar sering kali melupakan aspek keamanan fisik ini. Pastikan setiap orang yang masuk ke area kantor menggunakan kartu identitas yang valid. Jangan biarkan orang asing berkeliaran tanpa pengawalan yang jelas. Keamanan menyeluruh mencakup aspek digital dan fisik secara bersamaan.
Pentingnya Edukasi Keamanan Karyawan Terhadap Modus Social Engineering
Lalu, bagaimana cara melindungi perusahaan dari Modus Social Engineering? Jawabannya adalah Edukasi Keamanan Karyawan yang berkelanjutan. Teknologi secanggih apa pun tidak akan berguna jika manusia di baliknya tidak waspada. Anda harus mengadakan pelatihan rutin untuk mengenali ciri-ciri manipulasi psikologis. Karyawan harus dilatih untuk memiliki sikap skeptis yang sehat terhadap setiap permintaan informasi yang tidak biasa.
Simulasi serangan siber juga bisa menjadi metode belajar yang efektif. Dengan simulasi, karyawan dapat merasakan langsung bagaimana rasanya menjadi target peretas. Hal ini akan membangun kesadaran kolektif di seluruh organisasi. Investasi pada pelatihan manusia jauh lebih murah dibandingkan biaya pemulihan setelah kebocoran data terjadi. Jadi, jadikan keamanan siber sebagai bagian dari budaya kerja perusahaan Anda.
Peran Vendor Cybersecurity Indonesia dalam Perlindungan Bisnis
Selain edukasi internal, Anda juga membutuhkan bantuan profesional. Memilih Vendor Cybersecurity Indonesia yang tepat akan memberikan rasa aman yang lebih besar. Mereka memiliki alat dan keahlian untuk mendeteksi celah keamanan sebelum peretas menemukannya. Menurut informasi dari Wikipedia mengenai keamanan informasi, perlindungan data melibatkan berbagai lapisan teknis dan administratif yang kompleks.
Pihak profesional dapat membantu melakukan audit keamanan secara menyeluruh. Mereka akan memberikan rekomendasi perangkat lunak perlindungan terbaru. Selain itu, mereka dapat membantu menyusun rencana respons insiden jika terjadi keadaan darurat. Dengan dukungan tenaga ahli, Anda bisa lebih fokus menjalankan bisnis tanpa rasa khawatir yang berlebihan. Pastikan Anda memilih mitra yang memahami lanskap ancaman lokal di Indonesia.
Kesimpulan: Waspada adalah Kunci Utama pada Modus Social Engineering
Serangan siber akan terus berevolusi seiring berjalannya waktu. Para pelaku akan selalu mencari cara baru untuk mengeksploitasi kelemahan manusia. Oleh karena itu, kewaspadaan harus menjadi prioritas setiap individu dalam perusahaan. Jangan pernah menganggap remeh prosedur keamanan yang sudah ditetapkan. Setiap detail kecil sangat berarti dalam menjaga kerahasiaan data bisnis Anda.
Sebagai kesimpulan, ingatlah lima modus utama tadi: Spear Phishing, Baiting, Pretexting, Quid Pro Quo, dan Tailgating. Edukasi tim Anda dan gunakan layanan profesional untuk memperkuat sistem. Jika Anda membutuhkan solusi keamanan terpadu, jangan ragu untuk menghubungi iLogo Indonesia. Mari kita bangun lingkungan kerja yang aman dan terbebas dari ancaman kejahatan siber demi masa depan bisnis yang lebih baik.